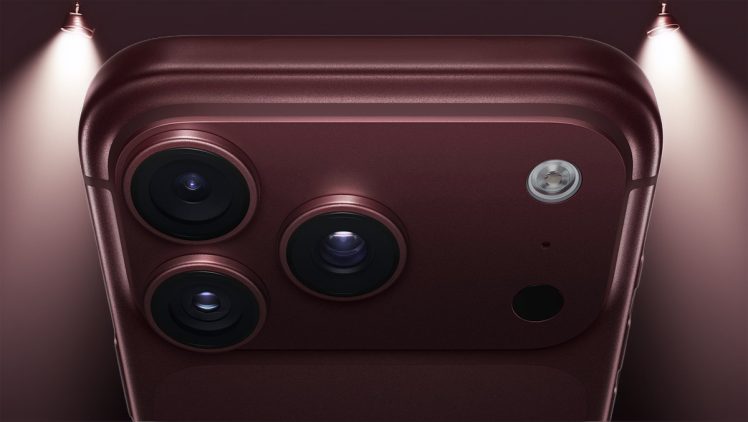
In einem Beitrag auf dem hauseigenen Sicherheits-Blog erläutert Apple den neuen Kameramodus „Referenzbild“.
Er wurde mit iOS 27 für das iPhone 18 Pro und iPhone 18 Pro Max eingeführt. Um die Echtheit digitaler Fotos im Zeitalter leicht zugänglicher KI-Fälschungen zweifelsfrei zu belegen, sichert Apple die Verifizierungskette direkt ab der Sensor-Hardware ab. Und so funktioniert’s…
Digitales Schlüsselpaar ab Werk installiert
Bereits bei der Herstellung im Werk generiert der Hauptkamerasensor ein kryptografisches Schlüsselpaar. Der private Schlüssel verbleibt isoliert im Sensor, während der öffentliche Schlüssel im Hardware-Manifest des Geräts hinterlegt und mit dem Secure Enclave Prozessor verknüpft wird.
Beim Fotografieren im Referenz-Modus signiert der Sensor die rohen Pixeldaten umgehend, noch bevor andere Software-Algorithmen des Betriebssystems darauf zugreifen können. Das System erstellt aus den Rohdaten, Zeitstempeln sowie weiteren Metadaten ein fälschungssicheres digitales Negativ.
Zur zeitlichen Zuordnung ruft das Gerät vor und nach der Aufnahme abgesicherte Zeitstempel-Token ab, die ein unveränderbares Zeitfenster festlegen und die Authentizität des Fotos so belegen. Die spätere Entwicklungsverarbeitung der Rohdaten übernimmt Apples Private Cloud Compute (PCC).
Ein verifiziertes JPEG-Referenzbild entsteht
Die Cloud-Infrastruktur prüft die Sensor- und Secure-Enclave-Signaturen, verarbeitet das Negativ zu einem verifizierten JPEG-Referenzbild und signiert dieses mit einer Kombination aus klassischer und quantensicherer Kryptografie (ML-DSA-87).
Neben einem Widerrufssystem für kompromittierte Sensoren legt die Architektur besonderen Wert auf den Datenschutz: Das System offenbart weder die Identität des Fotografen noch die Seriennummer des Geräts oder Zusammenhänge zwischen verschiedenen Aufnahmen derselben Kamera.


Hinweis: Artikel enthält Affiliate-Links. Was ist das? Foto: Apple/iTopnews